Industrial Defender ASMÖzellikler

Industrial Defender neler yapabilir? Yetenekleri gruplara ayırdık; her grup üreticinin güncel kaynaklarına dayanır.

OT varlık envanteri

Tüm OT donanım ve yazılım ayrıntıları için tek kaynak.

  • Dört veri kaynağı tek arayüzde: fiziksel denetim bilgisi, pasif izleme, yapılandırma analizi ve aktif keşif
  • Denetleyiciler, RTU’lar, sunucular, iş istasyonları ve ağ cihazları
  • Rockwell, Siemens, Schneider Electric, GE ve ABB dahil 200’den fazla endüstriyel üretici (üreticinin beyanı)
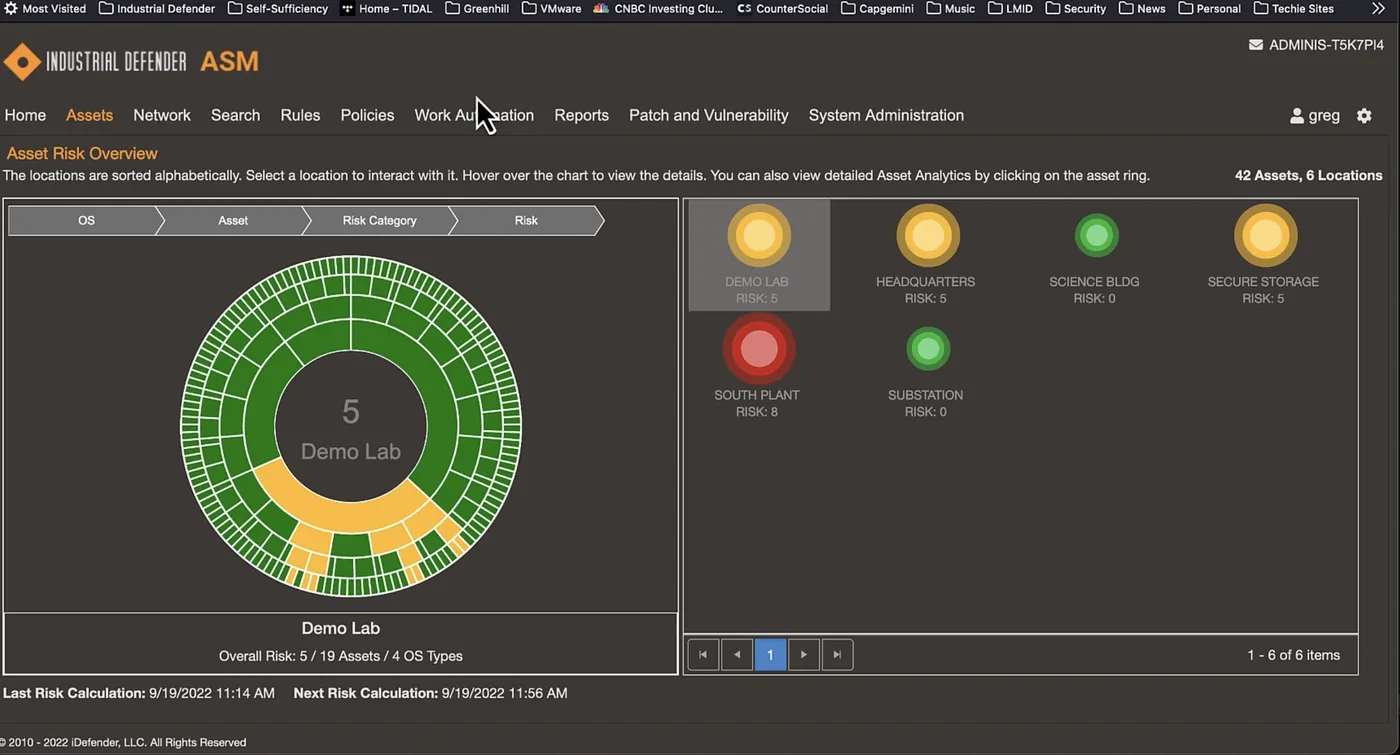
Varlık genel görünümü (Industrial Defender)

Toplama yöntemleri

Hassas segmentler için pasif, ihtiyaç duyulan yerde aktif: yöntem ortama göre seçilir.

  • Pasif izleme: ağ trafiğini gözlemler, varlık üzerinde sıfır ayak izi bırakır; en hassas segmentler için
  • ID Collector: aktif toplama; SSH ve yerel OT protokolleri
  • Aktif yöntemlerin uygun olmadığı yerlerde seçici olarak OT’ye özgü trafik analizi
  • Purdue modelinde en önemli seviyelerde kapsama; işletmeyi aksatmadan

Yapılandırma ve değişiklik yönetimi

Her varlık için referans yapılandırma tutulur; sapmalar fark edilir.

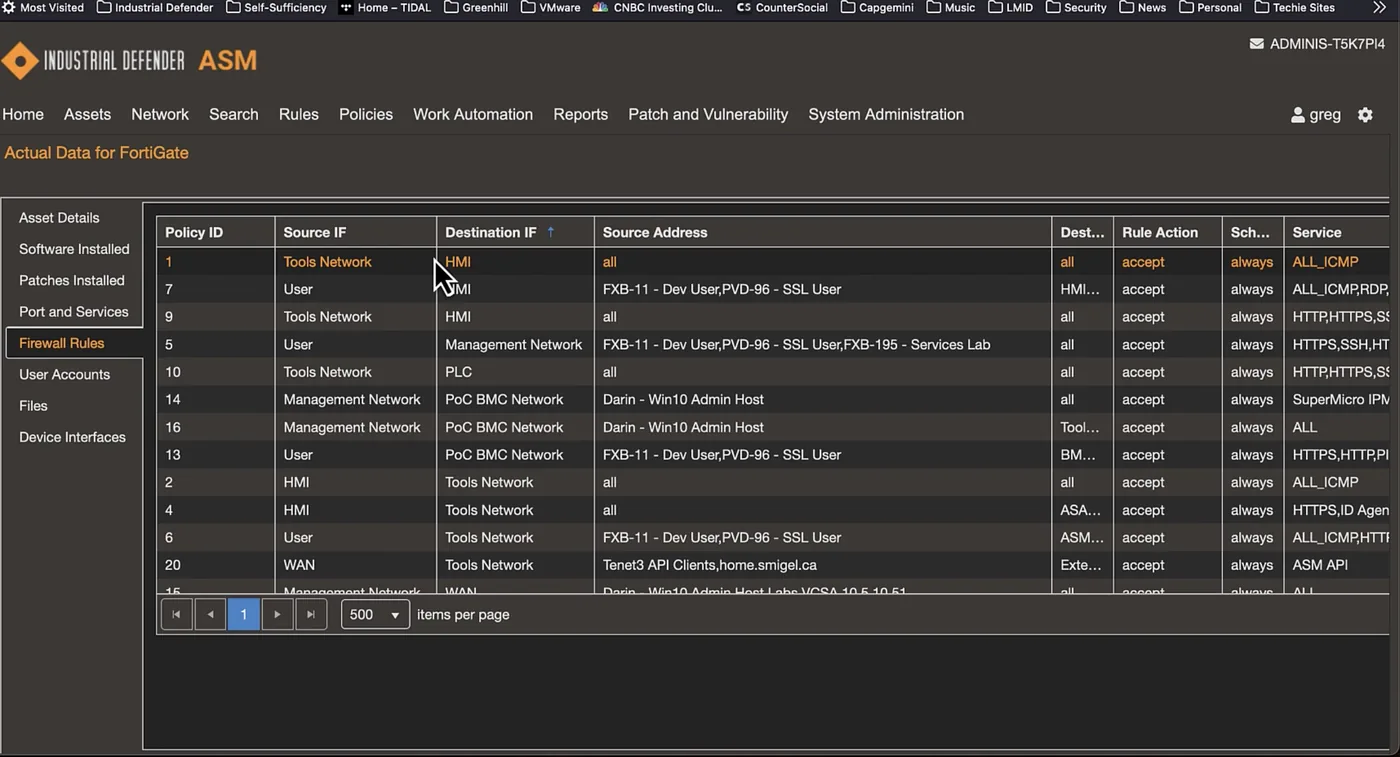
  • PLC’ler, RTU’lar, sunucular, iş istasyonları ve ağ cihazlarında portlar, kullanıcılar, politikalar ve servislerdeki yetkisiz değişiklikleri işaretleme
  • Bilinen iyi referanstan sapmaları algılama
  • NERC CIP-010 R1 için değişiklikleri istisna olarak algılama; R2 için referansları süreklilikle izleyerek 35 günlük izlemeyi gösterme
AyarReferansŞimdi
Açık portlar502, 44818502, 44818, 23
Yerel kullanıcılaroperator, engineeroperator, engineer, svc_temp
Yazılım sürümü2.4.12.4.1
Açıklayıcı örnek: referans ve mevcut durum
Yapılandırma politikası görünümü (Industrial Defender)

Zafiyet yönetimi

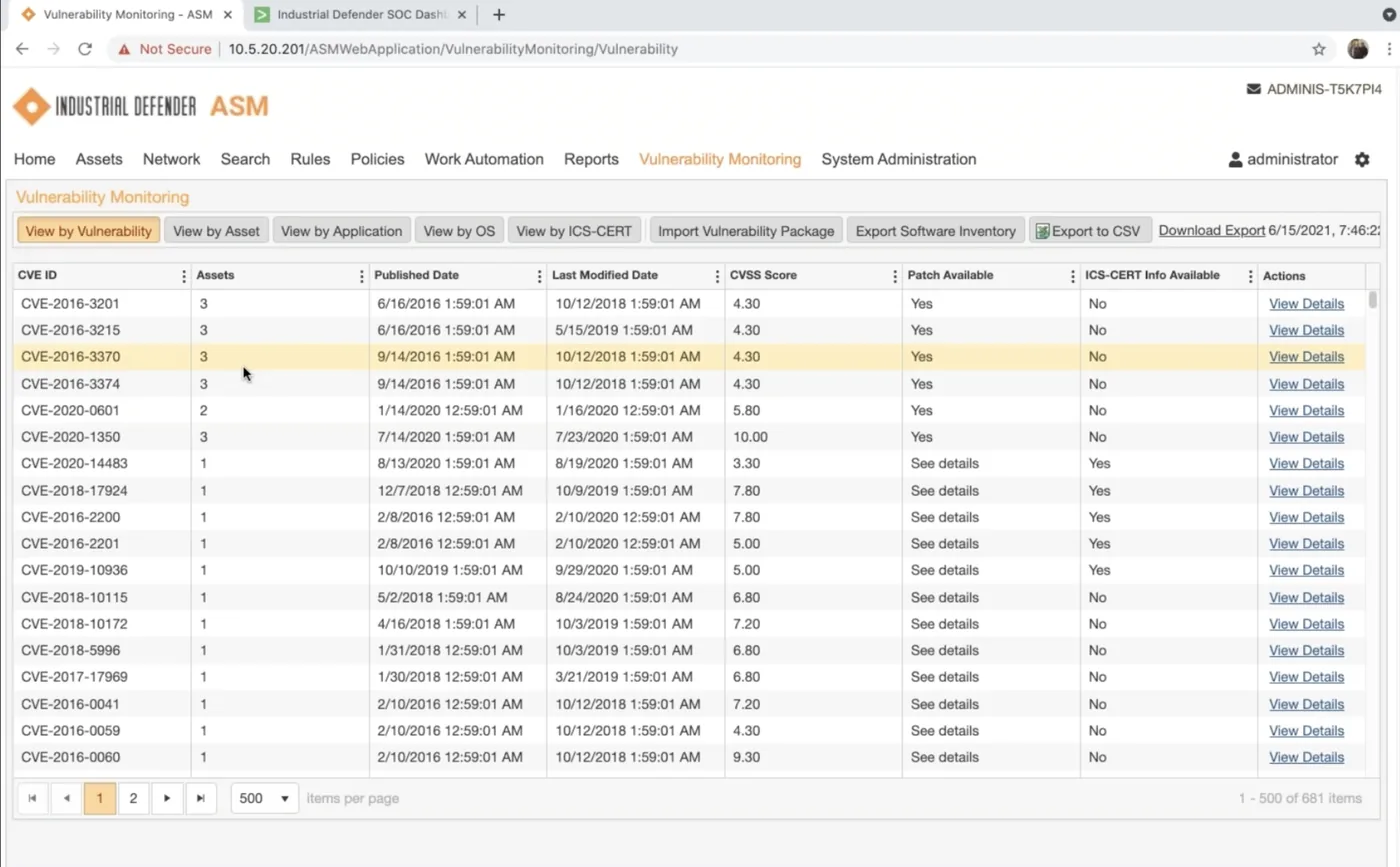
Zafiyetler listelenmez, envanterinizle eşleştirilir ve önceliklendirilir.

  • OT varlık envanteri, NIST’in zafiyet veritabanı ve ICS-CERT uyarılarıyla birleşir
  • Yama ve azaltım çalışması risk esasına göre önceliklendirilir
  • Hangi varlığın hangi zafiyetten etkilendiği varlık kaydında görünür
Zafiyet listesi (Industrial Defender)

Tehdit algılama ve günlük izleme

Günlükler ve olaylar varlık envanterine bağlanır: bir şeyin nerede olduğunu ve etkilenen sistemin ne kadar kritik olduğunu görürsünüz.

  • Uygulama sunucularından, güvenlik duvarlarından ve diğer kritik sistemlerden doğrudan Syslog; neredeyse her metin tabanlı günlük
  • Günlük dosyalarını otomatik izleme, rutin kayıtları olaya dönüştürme, dikkat gerektiğinde uyarı
  • Port ve servislerde, kullanıcılarda, yazılımda, yamalarda ve güvenlik duvarı kurallarındaki değişiklikler ile ağ anomalileri
  • OT Makine Öğrenmesi Motoru, fidye yazılımı gibi tehditlerin algılanması ve incelenmesi için OT bilgisi ekler

Uyumluluk raporlama

Çerçevelere eşlenmiş politikalar ve denetime hazır raporlar.

  • NERC CIP-002, -004, -005, -007 ve -010 destekleyen yetenekler; 40’tan fazla NERC CIP rapor şablonu
  • Hazır politikalar: NERC CIP, NIS2, TSA Security Directives, AESCSF, NIST CSF, IEC 62443, OTCC ve daha fazlası
  • Denetime hazır, çerçevelere eşlenmiş raporlar

Entegrasyonlar

OT verisini mevcut güvenlik ve BT araçlarına taşıyın.

  • SIEM, SOAR, tehdit istihbaratı, CMDB, iş zekâsı yazılımı, IAM, PAM ve veri diyotları
  • Splunk için Industrial Defender uygulaması, güvenlik operatörlerine OT verisi sağlar
  • Önemli olay uyarıları işletim konsoluna, NOC’a veya SOC’a iletilir
  • Şirket içinde (on-prem) dağıtım, mimarinize uyacak biçimde

Mimarinize nasıl oturur

Purdue seviyeleri

Seviye 1 ve üstündeki denetleyiciler, HMI/SCADA ve üretim sunucuları aynı envanterde toplanır.

Şirket içi dağıtım

Platform sizin ağınızda çalışır; toplama bileşenleri hassasiyete göre pasif veya aktif yerleştirilir.

SOC ve BT araçları

SIEM, SOAR ve CMDB entegrasyonlarıyla OT verisi BT güvenlik süreçlerine bağlanır.

Sık sorulan sorular

Pasif ve aktif toplama arasındaki fark nedir?

Pasif izleme ağ trafiğini gözlemler ve varlık üzerinde ayak izi bırakmaz; en hassas segmentler için uygundur. Aktif toplama SSH ve yerel OT protokolleriyle cihazla konuşur ve daha zengin yapılandırma verisi sağlar. Hangi yöntemin nerede kullanılacağını ortamın hassasiyetine göre birlikte belirleriz.

Hangi üreticilerin cihazlarını destekler?

Üretici, Rockwell, Siemens, Schneider Electric, GE ve ABB dahil 200’den fazla endüstriyel üreticiyi kapsadığını belirtir. Sizin cihaz modellerinizin ve yazılım sürümlerinizin kapsamını proje başında doğrularız.

Bir güvenlik duvarı ya da saldırı tespit sisteminin yerine geçer mi?

Hayır. Odak noktası varlık envanteri, yapılandırma ve değişiklik yönetimi, zafiyet yönetimi, günlük/olay izleme ve uyumluluktur. Ağ segmentasyonu ve ağ tabanlı algılama ile birlikte tamamlayıcı olarak çalışır.

IEC 62443 ile ilişkisi nedir?

IEC 62443 envanter, değişiklik yönetimi ve zafiyet yönetimi gibi süreçler bekler. Industrial Defender bu süreçleri yürütmenize ve kanıtlamanıza yardımcı olur; hazır politikalarında IEC 62443 de yer alır. Standardın kendisi için makalemize bakabilirsiniz.

Nasıl dağıtılır?

Platform şirket içinde (on-prem), mimarinize uyacak biçimde kurulur. Toplama bileşenleri pasif ya da aktif olarak ağ segmentlerine yerleştirilir. Ayrıntılı yerleşim planı keşif atölyesinde çıkarılır.

SIEM veya SOC ile entegre olur mu?

Evet. Üreticinin entegrasyon veri sayfası SIEM, SOAR, tehdit istihbaratı, CMDB, iş zekâsı, IAM, PAM ve veri diyotlarını sıralar; Splunk için ayrı bir uygulama da vardır.

Industrial Defender için ilk adımı birlikte atalım

Mevcut durumunuzu ve hedefinizi anlatın; size uygun kapsamı ve pilot planını çıkaralım. Ekibimiz 24 saat içinde dönüş yapar.